
Miksi EU:n uusi koneturvallisuusasetus muuttaa teollisuuslattian pelisääntöjä
Valmistavan teollisuuden koneturvallisuus siirtyy uuteen vaiheeseen, kun konedirektiivin korvaava koneasetus (EU) 2023/1230 alkaa soveltua 20. tammikuuta 2027. Asetus on suoraan sovellettavaa EU-lainsäädäntöä, joten sen vaatimukset eivät perustu samalla tavalla kansalliseen täytäntöönpanoon kuin direktiivin aikana. EU:n koneturvallisuusasetus tuo koneiden turvallisuuteen aiempaa selvemmin ohjelmistot, verkottuneet järjestelmät, autonomian ja kyberturvallisuuden.
Pähkinänkuoressa kyse ei ole vain uusien koneiden CE-merkinnästä. Tuotantolaitoksen johdon on hallittava laitteiden koko elinkaarta, ohjelmistopäivityksiä, digitaalisia rajapintoja, robotiikan muuttuvia toimintaympäristöjä ja tuotantolinjoihin tehtäviä muutoksia. Käytännössä tämä tarkoittaa siirtymistä passiivisesta huollosta ennakoivaan digitaaliseen vaatimustenmukaisuuden varmistamiseen. Laiterekisterin, riskinarviointien, toimittajasopimusten ja muutoksenhallinnan on muodostettava yksi jatkuvasti päivittyvä kokonaisuus.
Tekoäly ja autonomiset mobiilirobotit uusien velvoitteiden keskiössä
Autonomiset mobiilirobotit eli AMR-laitteet suunnittelevat reittejään ympäristön, tehtävien ja liikenteen perusteella. Ne voivat havaita ihmisiä ja esteitä konenäön, lidar-tutkien tai muiden antureiden avulla, priorisoida kuljetuksia ja muuttaa toimintaansa tuotantotilanteen mukaan. Tämä tekee niistä tehokkaita esimerkiksi materiaalinsiirrossa, mutta samalla turvallisuus ei rajoitu enää ennalta määriteltyyn ohjelmalogiikkaan.
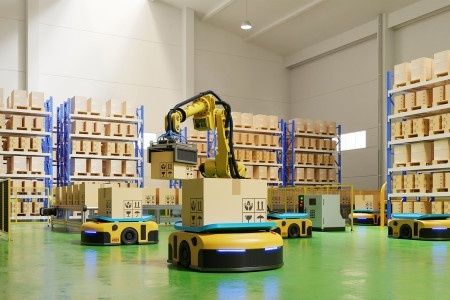
Jos laitteen turvallisuuteen vaikuttava toiminta perustuu oppimiseen tai muuhun mukautuvaan järjestelmään, riskinarviointia on tarkasteltava jatkuvana prosessina. On pystyttävä osoittamaan, millaisissa olosuhteissa robotti toimii, miten poikkeamat havaitaan ja millä perusteella turvallinen tila saavutetaan. Tuotantoympäristön muutokset, kuten uudet kulkureitit, hyllyt, trukit, työpisteet tai valaistus, voivat muuttaa järjestelmän riskejä ilman, että robotin fyysinen rakenne muuttuu.
Koneasetuksen ja tekoälyasetuksen rajapinta vaatii erillisen luokittelun. Sama järjestelmä voi sisältää tekoälykomponentin, joka tunnistaa ihmisiä, ja koneen turvallisuustoiminnon, joka pysäyttää liikkeen. Vastuut on jaettava valmistajan, integraattorin ja tuotantolaitoksen välillä: kuka toimittaa mallin, kuka validoi sen, kuka hallitsee koulutusdataa ja kuka hyväksyy tuotantokäytön jälkeen tehtävät muutokset? Tekoäly ei ole yksi teknologia vaan joukko menetelmiä, joihin kuuluvat muun muassa havainnointi, koneoppiminen, päätöksenteko ja robotiikka, kuten valtioneuvoston tekoälyselvitys taustoittaa.
| Ominaisuus | Perinteinen automaatio | Oppiva robotiikka |
|---|---|---|
| Toimintalogiikka | Ennalta määritellyt ehdot ja sekvenssit | Dataan perustuva mukautuva toiminta |
| Riskinarviointi | Painottuu suunnittelu- ja käyttötilanteisiin | Katettava myös mallin käyttäytyminen ja päivitykset |
| Validointi | Testaus tunnetuilla syötteillä ja rajoilla | Testaus myös poikkeamilla, epävarmuudella ja ympäristön muutoksilla |
| Muutoksenhallinta | Ohjelman versionhallinta ja hyväksyntä | Lisäksi datan, mallin, oppimisen ja suorituskyvyn seuranta |
| Vastuut | Usein koneen valmistajalla ja integraattorilla | Vastuu voi laajentua käyttäjälle merkittävien muutosten jälkeen |
Hyödyt ja reunaehdot on arvioitava samassa päätöksessä. Konenäkö voi vähentää manuaalista tarkastusta ja parantaa materiaalivirtojen ennustettavuutta, mutta väärä tunnistus tai epäselvä pysäytyslogiikka voi aiheuttaa vaaratilanteen. Suomessa pk-yritykselle järkevä etenemistapa on rajata ensimmäinen käyttökohde, määrittää turvallisuuskriittiset toiminnot ja sopia etukäteen, milloin järjestelmä siirtyy turvalliseen tilaan.
Ohjelmistopäivitykset ja kyberturva osana mekaanista turvallisuutta
Verkotetussa tuotannossa kyberhyökkäys voi muuttua suoraan työturvallisuusriskiksi. Jos hyökkääjä pääsee muuttamaan robotin nopeusrajoja, ohituslogiikkaa, turva-PLC:n asetuksia tai käyttöoikeuksia, seurauksena ei ole ainoastaan tietovuoto. Seurauksena voi olla hallitsematon liike, suojauksen poistuminen tai koneen käynnistyminen väärässä tilanteessa.
Etäpäivitykset ovat tehokas tapa korjata haavoittuvuuksia ja pitää laitteet toimintakykyisinä, mutta jokainen turvallisuustoimintoon vaikuttava päivitys on arvioitava muutoksena. Päivityksestä on tiedettävä vähintään sen sisältö, versio, vaikutus turvallisuustoimintoihin, testausmenetelmä, palautusmahdollisuus ja hyväksyjä. Erillinen ohjelmistopäivitys voi vaikuttaa koneen vaatimustenmukaisuuteen, jos se muuttaa koneen turvallisuuteen liittyvää toimintaa olennaisesti.
Riskit ja hallintakeinot liittyvät myös laajempiin kyberturvasäädöksiin. Koneasetus ei yksin määritä kaikkia tuotantolaitoksen velvoitteita, vaan kokonaisuuteen voi liittyä esimerkiksi NIS2-direktiivi, kyberresilienssisäädös ja henkilötietojen suojaa koskeva GDPR. Laitoksen on ensin kartoitettava, mitä sääntelyä yritykseen, tuotteeseen ja toimialaan sovelletaan. OT-ympäristöä (operational technology, tuotannon ohjausympäristö) ei pidä kytkeä toimistoverkkoon ilman perusteltua verkkosegmentointia ja hallittuja yhteyksiä.
- Luettelo kaikista verkotetuista koneista, ohjaimista, etäyhteyksistä ja ohjelmistoversioista.
- Yksilölliset käyttäjätunnukset, monivaiheinen tunnistautuminen ja vähimmän oikeuden periaate.
- OT-verkon segmentointi, palomuurisäännöt ja etäyhteyksien määräaikainen hyväksyntä.
- Ohjelmistopäivitysten ennakkotestaus erillisessä testiympäristössä aina kun mahdollista.
- Muutos- ja palautussuunnitelma tilanteisiin, joissa päivitys vaikuttaa turvallisuustoimintoon.
- Lokien seuranta, poikkeamien ilmoitusprosessi ja harjoiteltu toimintamalli tuotantokatkossa.
- Toimittajasopimuksiin kirjattavat haavoittuvuuksien ilmoitus-, korjaus- ja tukivaatimukset.
Tuotantojohtajan kannattaa pyytää toimittajilta kirjallinen kuvaus päivitysten vaikutusten arvioinnista. Pelkkä ilmoitus siitä, että ohjelmisto on päivitetty, ei riitä, jos muutoksen vaikutusta koneen riskienhallintaan ei voida jäljittää. Samalla on varmistettava, ettei tuotannon kiire johda suojausten tilapäiseen ohittamiseen ilman määräaikaa, vastuuhenkilöä ja palautussuunnitelmaa.
Merkittävä muutos tekee käyttäjästä valmistajan
Merkittävä muutos tarkoittaa tilannetta, jossa koneeseen tai konejärjestelmään tehty muutos vaikuttaa turvallisuuteen tavalla, jota alkuperäinen valmistaja ei ole arvioinut. Arviointi ei perustu pelkästään muutoksen kokoon tai hintaan. Pieni fyysinen muutos voi olla turvallisuuden kannalta merkittävä, jos se muuttaa liikealuetta, puristumisvaaraa, nopeutta, voimaa tai suojauksen toimintaa.
Robottisolun laajentaminen, uuden tarttujan asentaminen, työskentelyalueen muuttaminen tai robotin siirtäminen uuteen ympäristöön voi käynnistää uuden vaatimustenmukaisuuden arvioinnin. Sama koskee ohjelmiston muuttamista siten, että aiemmin turvalliseksi arvioitu toiminto saa uuden tarkoituksen. Jos käyttäjä ottaa tosiasiallisesti valmistajan roolin, hänelle voi siirtyä vastuu riskinarvioinnista, teknisestä tiedostosta, käyttöohjeista, vaatimustenmukaisuusvakuutuksesta ja CE-merkinnästä.
Laiteomistajan ja linjastointegraattorin vastuut on sovittava ennen työn aloittamista. Integraattori voi vastata teknisestä toteutuksesta, mutta tuotantolaitos tuntee työtehtävät, työntekijöiden liikkumisen, poikkeavat käyttötilanteet ja todellisen käyttöympäristön. Vastuun siirtäminen sopimuksella ei poista käyttäjän velvollisuutta varmistaa turvallinen käyttöönotto, koulutus ja kunnossapito.
- Kuvaa muutos, sen tarkoitus, vaikutusalue ja käyttöönoton aikataulu.
- Tunnista, muuttuuko koneen energia, nopeus, voima, liikerata, ohjaus tai suojaus.
- Tee dokumentoitu riskinarviointi ennen asennusta ja käyttöönottoa.
- Määritä, tarvitaanko uusi vaatimustenmukaisuuden arviointi tai ilmoitetun laitoksen osallistuminen.
- Päivitä tekniset piirustukset, ohjelmistoversiot, käyttöohjeet, huolto-ohjeet ja koulutusmateriaali.
- Hyväksy käyttöönotto nimetyllä vastuuhenkilöllä ja säilytä testitulokset jäljitettävinä.
Tukesin muutoksenhallinnan periaatteet korostavat muutoksen tunnistamista, riskien arviointia, turvallista käyttöönottoa, viestintää, koulutusta, dokumentointia ja muutoksen päättämistä. Sama ajattelutapa sopii tuotantolinjoihin, vaikka kaikki koneisiin tehtävät muutokset eivät kuulu prosessiturvallisuuden erityissääntelyyn. Käytännössä jokaisella muutoksella on oltava omistaja, hyväksytty riskinarviointi ja selkeä sulkemiskriteeri.
Näin pääset alkuun tuotantolaitoksen auditointiprosessissa
Auditointia ei kannata aloittaa yksittäisestä robotista, vaan koko laitekannasta ja sen riippuvuuksista. Ensimmäinen tavoite on saada näkyviin, mitkä laitteet ovat uusia, mitkä vanhan direktiivin aikana käyttöön otettuja, mitkä on yhdistetty myöhemmin ja missä dokumentaatiossa on aukkoja. Erityistä huomiota tarvitsevat koneet, joiden ohjelmistoja päivitetään etänä tai joiden toiminta perustuu ympäristöä havainnoiviin antureihin.
- Kartoita nykytila. Laadi laiterekisteri, johon merkitään koneen valmistaja, käyttöönotto, CE-asiakirjat, ohjelmistoversiot, turvallisuustoiminnot, verkkoyhteydet, viimeisin riskinarviointi ja vastuuhenkilö.
- Priorisoi riskit. Nosta ensimmäiseksi autonomiset robotit, yhteistyörobotit, turvatoiminnoista vastaavat ohjelmistot, etäyhteydet, konekombinaatiot ja tuotantoon tehdyt dokumentoimattomat muutokset.
- Korjaa hallintamalli. Määritä hyväksymiskäytännöt päivityksille, muutoksille, kunnossapidolle, tilapäisille ohituksille ja uuden laitteen hankinnalle. Uusi nämä vaatimukset myös toimittaja- ja integraattorisopimuksiin.
- Testaa ja seuraa. Valitse rajattu pilotti, esimerkiksi yhden AMR-alueen tai kobottisolun auditointi. Mittaa poikkeamien määrä, päivitysten jäljitettävyys, koulutusten kattavuus ja turvallisuustoimintojen testien toteutuminen.
Yhteistyörobottien kohdalla turvallisuus ei tarkoita vain sitä, että robotti rajoittaa voimaa. Yhteistoimintatapa on arvioitava sovelluksen mukaan, esimerkiksi pysähtyykö robotti ihmisen lähestyessä, ohjataanko nopeutta ja etäisyyttä vai sallitaanko hallittu kosketus rajoitetulla teholla. Myös tarttuja, työkappale, terävät reunat, putoavat materiaalit, työntekijän odottamaton liike ja psykologinen kuormitus on huomioitava.
Auditoinnissa työntekijöiden osallistuminen on käytännöllinen tapa löytää riskejä, joita suunnitteludokumentaatio ei paljasta. Käyttäjät tuntevat esimerkiksi tuotannon ruuhkat, käsin tehdyt ohitukset ja tilanteet, joissa työpisteeseen tullaan poikkeavaa reittiä. Koulutuksen on katettava normaali käyttö, häiriötilanteet, pysäytys, uudelleenkäynnistys, lukitseminen ja ilmoitusmenettelyt.
Rakenna turvallisuudesta ja ennakoinnista teollisuuden kilpailuetu
Uusi koneturvallisuusasetus ei ole vain juridinen hidaste. Se tarjoaa kehyksen, jolla tuotantolaitoksen luotettavuutta voidaan modernisoida. Kun koneiden ohjelmistot, kyberturva, fyysiset suojaukset, riskinarvioinnit ja kunnossapito käsitellään yhtenä elinkaarena, poikkeamat havaitaan aikaisemmin ja tuotannon seisokit voidaan kohdistaa hallittuihin huoltoikkunoihin.
Toimintasuunnitelma kannattaa aloittaa heti: kartoita laitekanta, tunnista turvallisuuskriittiset ohjelmistot, nimeä muutosten omistajat ja pyydä toimittajilta selkeät päivitys- ja dokumentointikäytännöt. Ennakoiva hallinta vähentää vastuuriskejä, nopeuttaa auditointeja ja auttaa varmistamaan, että robotiikan hyödyt säilyvät myös tuotantoympäristön muuttuessa. Kun siirtymään valmistaudutaan ajoissa ennen 20. tammikuuta 2027, uusi sääntely voidaan kääntää hallituksi kehitysohjelmaksi eikä kiireiseksi korjausprojektiksi.

